O statických webech se často říká, že je „nejde hacknout“. Je to zjednodušení a v bezpečnosti se nevyplácí, protože kvůli němu snadno zapomenete na zbylá rizika.
Na statickém webu odpadnou cesty, kterými se na malé weby útočí nejčastěji. Zůstanou tři, které s technikou samotného webu nesouvisejí.
Co na statickém webu odpadne
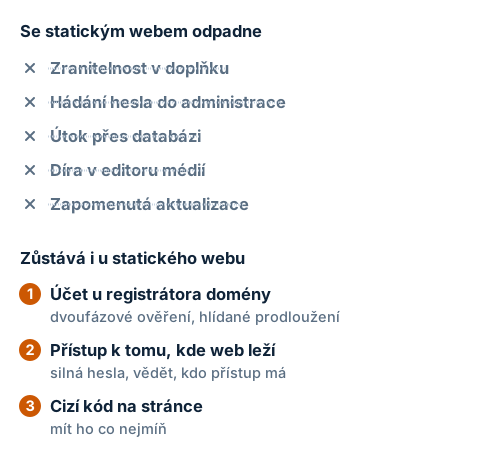
Většina útoků na malé weby míří na program běžící na serveru, typicky na redakční systém a jeho doplňky. Statický web tvoří jen hotové soubory HTML, takže odpadá několik častých scénářů:
- Zranitelnost v doplňku. Je to nejčastější cesta dovnitř. Podle společnosti Patchstack přibylo v roce 2025 v ekosystému WordPressu 11 334 nových zranitelností, 91 % z nich v doplňcích a 9 % v šablonách, zatímco jádra se týkalo jen šest (Patchstack, únor 2026). Web bez doplňků tímto způsobem napadnout nelze.
- Hádání hesla do administrace. Administrace na veřejném webu není, takže se útočník nemá kam přihlašovat.
- Útok přes databázi. Stránky se neskládají z databáze, a útoky typu SQL injection proto nemají cíl.
- Nahrání škodlivého souboru přes správce médií. Správce médií na serveru neběží.
- Zapomenutá aktualizace. Na serveru není software, který by bylo nutné aktualizovat.
Podrobněji tyto scénáře rozebírá článek 97 % zranitelností WordPressu je v doplňcích a šablonách.
Tři cesty útoku, které zůstávají
1. Účet u registrátora domény
Adresa webu je pro vás cennější než samotný web. Kdo získá přístup k vašemu účtu u registrátora, může doménu přesměrovat jinam. Na tom, jak je web postavený, pak nezáleží.
Jak riziko omezit: zapněte na účtu u registrátora dvoufázové ověření a mějte ho vedený na e-mail, ke kterému máte sami přístup. Hlídejte také datum prodloužení domény, protože zapomenuté prodloužení je v praxi častější problém než útok.
2. Přístup k úložišti webu
Druhým místem je hosting, úložiště nebo účet, ze kterého se web nasazuje. Kdo se k nim dostane, může soubory webu přepsat.
Jak riziko omezit: používejte silná hesla a dvoufázové ověření a přístupové údaje neposílejte e-mailem. Stejně důležité je vědět, kdo všechno přístup má. Pokud si tím nejste jistí, začněte seznamem věcí, u kterých je dobré vědět, na koho jsou psané.
3. Cizí kód na stránce
Statický web zůstává bezpečný jen do chvíle, kdy do něj vložíte cizí skript. Chat, měřicí kód, mapa, počítadlo nebo vložený příspěvek ze sociální sítě jsou kusy kódu, které načítá cizí server a jejichž obsah může jejich provozovatel kdykoli změnit.
Jak riziko omezit: mějte na stránce co nejméně cizích skriptů a u každého si ujasněte, proč tam je. Menší počet skriptů má i další výhodu: web bez sledovacích nástrojů nepotřebuje cookie lištu, jak popisuje článek o webu bez cookie lišty.
Kontaktní formulář
Formulář je jediná část, která i na statickém webu něco zpracovává: přijme zprávu od návštěvníka a pošle ji dál. Rizika jsou u něj menší než u redakčního systému, ale existují:
- Nevyžádané zprávy. Roboti odesílají formuláře plošně. Proti nim pomáhá omezení počtu odeslání a jednoduché kontroly na serveru. Obrázkové hádanky nejsou nutné.
- Obsah zprávy. Vše, co přijde z internetu, se musí zpracovat jako text, nikdy jako příkaz.
Rozdíl proti redakčnímu systému je v rozsahu. Formulář je jedna cesta s jasně daným vstupem a výstupem, zatímco systém s dvaceti doplňky jich má desítky a s každou aktualizací se mění.
Co zkontrolovat u statického webu
Bezpečnost statického webu se nakonec zúží na tři věci, které nejsou technické. Zkontrolujte, že:
- doména je psaná na vaši firmu a účet u registrátora má dvoufázové ověření,
- víte, kdo má přístup k úložišti webu,
- na stránce není cizí kód, který tam nemusí být.
Statický web tento seznam neruší, jen ho zkracuje. Krátký seznam má větší šanci, že ho opravdu projdete.
Jak to řeší Webrenovace
Weby, které stavíme, jsou statické a nepoužívají sledovací skripty ani cookies. V provozu za 2 990 Kč ročně je hosting, certifikát, zálohy, editor a třicet minut drobných úprav měsíčně. Pokud doménu už máte, zůstává u vašeho registrátora. Pokud ji nemáte, zaregistrujeme vám k novému webu doménu .cz na vaše jméno. Dokud trvá provoz, platíme ji my. Jak takové weby vypadají, ukazují ukázky z různých oborů. Dva návrhy nového webu podle vašeho současného obsahu postavíme zdarma. Platíte až za ten, který si vyberete.
Časté otázky
Je statický web opravdu bezpečný?
Je výrazně bezpečnější, ale napadnout se dá i on. Odpadnou útoky na doplňky, administraci a databázi. Zůstává riziko u účtu registrátora, u přístupu k úložišti a u cizích skriptů na stránce.
Co se stane, když někdo napadne hosting?
Útočník může přepsat soubory. U statického webu pak stačí nahrát soubory ze zálohy a nemusíte čistit celý systém. Změnu navíc poznáte rychle, protože soubory se jinak mění jen při vydání nové verze.
Potřebuji bezpečnostní doplněk?
Nepotřebujete. Na statický web ho není kam nainstalovat a není co chránit. U redakčního systému bezpečnostní doplněk část ochrany převezme, pravidelné aktualizace ale nenahradí.
Co je největší riziko u malé firmy?
Největším rizikem je účet u registrátora domény bez dvoufázového ověření a přístupové údaje sdílené e-mailem. Obojí napravíte během jednoho odpoledne.
Další čtení
97 % zranitelností WordPressu je v doplňcích a šablonách
Téměř všech 11 334 zranitelností WordPressu z roku 2025 bylo v doplňcích a šablonách. Článek ukazuje, co to znamená pro váš web a proč běžná doporučení nestačí.
Web bez cookie lišty: kdy ji web opravdu potřebuje
Povinnost ptát se na souhlas vzniká, až když web ukládá nebo čte údaje v zařízení návštěvníka. Pokud to váš web nedělá, lištu nepotřebuje a načte se rychleji.
Ceník na webu: jak napsat ceny, když každá zakázka stojí jinak
Zákazník chce znát cenu dřív, než zavolá. Článek radí, jak napsat ceny proměnlivé práce, co znamená konečná cena včetně DPH a jak správně uvést slevu.