Útoky na malé weby na WordPressu mají většinou stejný průběh. Automatický skript prochází tisíce adres, zkouší na nich známé zranitelnosti a hledá web, kde některá z nich ještě funguje. Cílem přitom zpravidla není samotný WordPress, ale některý z doplňků (pluginů), které jste si na web v minulých letech doinstalovali, třeba kvůli kontaktnímu formuláři.
Pokud máte menší firmu a web na WordPressu s desítkou nebo dvěma doplňky, které nikdo soustavně nehlídá, týká se to hlavně vás. Následující přehled vychází z veřejných zpráv bezpečnostních firem a ukazuje, kde riziko leží a proč běžná doporučení nestačí.
Kde leží zranitelnosti WordPressu
Podle zprávy Patchstack State of WordPress Security in 2026 (únor 2026) bylo v roce 2025 v ekosystému WordPressu zveřejněno 11 334 nových zranitelností, o 42 % víc než rok předtím. Z nich 91 % připadlo na doplňky, 9 % na šablony a jádra WordPressu se týkalo jen šest zranitelností s nízkou prioritou. Zdroják v přehledu z června 2026 uvádí s odkazem na databázi WPScan za roky 2023–2025, že z doplňků a šablon pochází 97 % zranitelností (Zdroják).
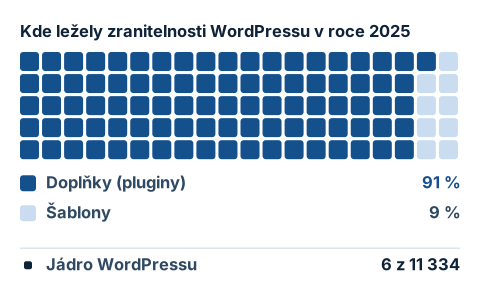
Na aktualizace se proto dívejte jinak, než bývá obvyklé. Pod pojmem „bezpečnostní aktualizace WordPressu“ si většina lidí představí aktualizaci samotného systému staženého z wordpress.org. Jádro se ale od roku 2013 umí aktualizovat samo a zranitelností v něm je minimum. Riziko se soustředí v tom, co se k němu později doinstalovalo.
Jak rychle útočníci reagují
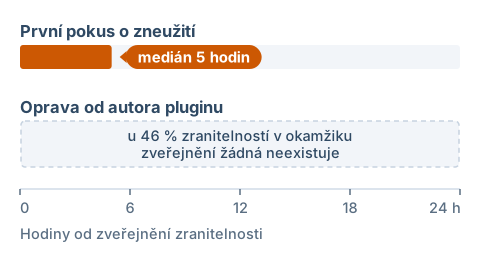
Podle stejné zprávy Patchstacku přicházejí u nejvíc zneužívaných zranitelností první útoky ve váženém mediánu pět hodin po zveřejnění. Zhruba polovina závažných zranitelností je zneužita do 24 hodin. Navíc 46 % zranitelností zveřejněných v roce 2025 nemělo v okamžiku zveřejnění k dispozici opravu od autora doplňku. I když aktualizujete každé ráno, v tu chvíli nemáte co nainstalovat.
Útoky přitom probíhají ve velkém. Wordfence, jeden z nejrozšířenějších bezpečnostních doplňků pro WordPress, například u jediné zranitelnosti v doplňku King Addons for Elementor zablokoval přes 48 400 pokusů o zneužití během několika týdnů (BleepingComputer, prosinec 2025).
Proč ekosystém doplňků nelze uhlídat
WordPress podle služby W3Techs pohání 40,2 % všech webů (W3Techs, září 2026). Samotný rozsah by nebyl problém, kdyby nad doplňky existovala soustavná kontrola kvality. Ta ale chybí.
V oficiálním adresáři na wordpress.org je dnes zhruba 69 000 bezplatných doplňků (září 2026). Při zařazení projdou úvodní kontrolou, ale nečeká je povinný bezpečnostní audit, průběžná revize kódu ani vynucené aktualizace. Pokud autor doplňku, který používají statisíce webů, přestane projekt udržovat, doplněk ve všech instalacích dál běží a zpracovává vstupy z internetu.
Placené doplňky a šablony na tom nejsou lépe, spíš naopak. Často je vyvíjí jeden člověk a jejich údržba skončí, když autor ztratí zájem. Patchstack v roce 2025 zjistil, že 76 % zranitelností nalezených v placených komponentách bylo zneužitelných v reálných útocích, protože jejich kód méně lidí kontroluje. O problému se obvykle dozvíte, až když web přestane fungovat nebo ho Google začne označovat za nebezpečný.
Co útočníci od malého webu chtějí
Útok na malý web má jen výjimečně osobní motiv. Útočníky zajímá výpočetní výkon serveru a důvěryhodnost domény. Automatizované sítě (botnety) procházejí seznamy webů a hledají cokoli použitelného. Nejčastěji jde o tyto případy:
- SEO spam a přesměrování. Do webu se vloží skrytý kód, který návštěvníky z vyhledávače přesměruje na pochybný e-shop nebo kryptoměnovou burzu. Google takové chování považuje za klamání (cloaking) a web z výsledků vyřadí.
- Podvodné stránky na cizí doméně. Útočník umístí na vaši důvěryhodnou doménu falešnou přihlašovací stránku, například banky nebo dopravce. Odkaz pak rozešle v podvodných e-mailech, protože doména, ze které dosud nechodila nevyžádaná pošta, snáz projde filtry.
- Těžba kryptoměn v prohlížeči. Do stránky se vloží skript, který u návštěvníka spustí těžbu. Vy o ničem nevíte. Návštěvníkovi se zpomalí počítač a z webu odejde.
- Vstupní bod pro další útoky. Přes zranitelný doplněk si útočník vytvoří skrytý účet správce a web později použije k rozesílání nevyžádané pošty nebo k útokům na jiné servery.
Podle zprávy Patchstacku za první polovinu roku 2025 bylo 41,5 % ze 6 700 nových zranitelností zneužitelných v reálných útocích a 57,6 % se dalo zneužít bez jakéhokoli přihlášení (Patchstack). Útočníkovi v takovém případě stačí poslat vhodně sestavený požadavek na adresu doplňku.
Nejrizikovější druhy doplňků
Z dosavadních případů vycházejí jako nejrizikovější tyto skupiny doplňků:
- Formuláře a e-mailový marketing. Zpracovávají vstupy od anonymních návštěvníků, a mají proto největší útočnou plochu. Příkladem je zranitelnost CVE-2025-7384 v doplňku Database for Contact Form 7, WPforms, Elementor Forms zveřejněná v srpnu 2025. Měla hodnocení CVSS 9,8, týkala se přes 70 000 webů a bez přihlášení umožňovala vložit do webu podvržený objekt PHP. Ve spojení s doplňkem Contact Form 7 se daly mazat soubory webu, což mohlo vést až k jeho převzetí. Podle bezpečnostních týmů se ji útočníci aktivně pokoušeli zneužít (Hadrian).
- E-shopy (WooCommerce a jeho rozšíření). Doplňky pro platby, dopravu a slevové kupóny mají přístup k databázi zákazníků, takže jejich zneužití znamená únik osobních údajů a povinnosti podle GDPR.
- Zálohovací a migrační doplňky. Nástroj, který má web chránit, někdy ukládá zálohy do veřejně přístupné složky. Útočník si pak celou databázi jednoduše stáhne.
- Rozšíření Elementoru a dalších vizuálních editorů. Od konce října 2025 útočníci zneužívali zranitelnost CVE-2025-8489 v doplňku King Addons for Elementor, díky které si při běžné registraci na webu mohli přidělit práva správce (BleepingComputer).
- SEO doplňky. Mají přístup k metadatům a přesměrováním celého webu, a jsou proto vhodnou cestou pro SEO spam.
Proč běžná doporučení nestačí
Pokud se o riziko začnete zajímat, obvykle dostanete tři rady: zapnout automatické aktualizace, nainstalovat bezpečnostní doplněk a používat silná hesla. Všechny tři jsou správné, ale ani dohromady váš web plně neochrání.
Automatické aktualizace doplňků fungují jen tehdy, když autor opravy vydává. U opuštěného doplňku nemají co nainstalovat. I u udržovaných doplňků zůstává okno mezi zveřejněním zranitelnosti a vydáním opravy, které automatická aktualizace nezavře.
Bezpečnostní doplňky (Wordfence, Solid Security, Sucuri a další) fungují v zásadě jako aplikační firewall s pravidly proti známým útokům. Zachytí velkou část plošných pokusů. Samy jsou ale dalším doplňkem a v minulosti už měly i vlastní zranitelnosti. Zatěžují server, což se může projevit na rychlosti webu. Hlavně ale chrání před útoky, které už někdo popsal, a proti zranitelnostem, o kterých se zatím neví, jsou bezmocné.
Silná hesla a dvoufázové ověření řeší hádání hesel, ne zranitelnosti doplňků. Útočník, který zneužije zranitelnost dostupnou bez přihlášení, přihlašovací stránku vůbec nepotřebuje a obrací se přímo na doplněk.
Podle zprávy Sucuri za rok 2023 mělo v okamžiku napadení zastaralou verzi 39,1 % redakčních systémů. Většina napadených webů tedy měla jádro aktuální. U necelých 14 % napadených webů našla firma aspoň jeden zranitelný doplněk nebo šablonu (Sucuri). Samotná aktualizace jádra proto váš web neochrání, protože jádro obvykle není tím, přes co se útočník dostane dovnitř.
Jaké jsou alternativy pro malý web
U webu pro salon, řemeslníka nebo malou firmu zvažte, jestli WordPress vůbec potřebujete. Ekosystém doplňků má smysl u složitějších webů, jako jsou velké e-shopy, členské sekce nebo redakce s mnoha autory. Web s úvodní stránkou, několika podstránkami, formulářem a galerií ale z desítek tisíc doplňků nevyužije téměř nic a platí za ně bezpečnostním rizikem.
Generátory statických webů (Jekyll, Hugo, Eleventy) vyrobí hotové soubory HTML, které se nahrají na server. Na serveru neběží databáze ani program, a útočná plocha je proto minimální. Nevýhodou je, že úpravy obsahu vyžadují technické znalosti nebo člověka, který je udělá.
Hostované systémy bez otevřeného ekosystému doplňků, například Ghost, Squarespace nebo Webflow, mají kvalitu pod centrální kontrolou a o aktualizace se stará provozovatel služby. Za měsíční poplatek tak dostanete web, který nemusíte sami aktualizovat. Nevýhodou je, že export celého webu bývá omezený, a přechod jinam je proto obtížnější.
Vlastní jednoduché řešení bez cizích doplňků má tu výhodu, že při zveřejnění nové zranitelnosti v nějakém doplňku nemusíte řešit, jestli se vašeho webu týká, protože daný doplněk na něm není. Web obsahuje jen kód, který skutečně potřebuje. Aktualizace znamená nahrání nové verze souborů, ne desítky samostatných aktualizací jednotlivých doplňků.
Žádná z těchto cest není jediná správná a nemusí být ani nejlevnější.
Co si na webu zkontrolovat
Pokud máte web na WordPressu, otevřete v administraci sekci Pluginy. U každého doplňku tam uvidíte i datum poslední aktualizace. Zjistěte, kolik doplňků na webu máte, kdo je aktualizuje a jestli jsou všechny ještě udržované. Doplňky, které web nepoužívá, raději smažte, ne jen vypněte.
Jak to řeší Webrenovace
Weby, které stavíme, jsou statické a nemají žádné doplňky, takže u nich tato otázka nevzniká. O dva návrhy nového webu požádejte formulářem na úvodní stránce. Postavíme je z obsahu vašeho současného webu jako hotové weby k proklikání na vlastní adrese. Oba návrhy jsou zdarma. Platíte až za variantu, kterou si vyberete.
Další čtení
Co lze napadnout na webu bez administrace
Věta „statický web nejde hacknout“ je zjednodušení. Přesnější je, že odpadne většina cest útoku na malé weby a zůstanou tři, o kterých byste měli vědět.
Web bez cookie lišty: kdy ji web opravdu potřebuje
Povinnost ptát se na souhlas vzniká, až když web ukládá nebo čte údaje v zařízení návštěvníka. Pokud to váš web nedělá, lištu nepotřebuje a načte se rychleji.
Ceník na webu: jak napsat ceny, když každá zakázka stojí jinak
Zákazník chce znát cenu dřív, než zavolá. Článek radí, jak napsat ceny proměnlivé práce, co znamená konečná cena včetně DPH a jak správně uvést slevu.